Votre PME grandit, les outils se multiplient, et chaque nouvelle demande semble créer une exception de plus. Sauvegardes incertaines, mots de passe partagés, Wi‑Fi instable, factures logicielles qui explosent… Si vous vous reconnaissez, votre problématique est claire: bâtir une architecture informatique PME simple, robuste et lisible, qui soutient l’activité au quotidien et prépare la croissance.
L’objectif n’est pas d’acheter plus de technologie, mais d’assembler un socle cohérent: des composants bien choisis, des règles claires, le minimum de complexité, et des contrôles visibles. Ce guide vous aide à structurer une base IT « juste ce qu’il faut » pour votre taille d’entreprise.
Au fil des sections, vous trouverez un modèle de référence, des critères de choix cloud/on‑premise, un plan de déploiement sur 90 jours et des indicateurs concrets pour piloter vos décisions.
Définir des objectifs métiers clairs
Avant de parler outils, clarifiez la valeur attendue. Qu’attendez-vous concrètement de votre IT dans les 12 prochains mois ? Par exemple: ouvrir un nouveau site en 4 semaines, réduire les interruptions de service, prouver la conformité à un référentiel client, ou sécuriser des données sensibles.
Faites tenir vos objectifs dans le triangle service – sécurité – coût: quel niveau de continuité est nécessaire, quel niveau de risque est acceptable, et quel budget récurrent soutenable ? Cette mise au point évite d’empiler des solutions sans cohérence et oriente les choix d’architecture.
Schéma d’architecture informatique PME en 5 briques
1) Réseau d’accès et connectivité
Visez une topologie simple: une sortie Internet protégée par un pare-feu unique, un réseau local segmenté a minima (bureaux, invités, équipements), et un Wi‑Fi professionnel avec authentification. Une qualité de service basique sur les flux critiques (visioconférence, VoIP ou ERP) suffit souvent à améliorer l’expérience utilisateur sans multiplier les boîtiers.
Centralisez la configuration réseau et documentez les plages d’adressage. Anticipez la croissance: prévoir un second lien Internet n’impose pas de l’acheter dès maintenant, mais de choisir un équipement compatible pour l’activer plus tard si nécessaire.
2) Postes de travail standardisés
Réduisez la variété de modèles et d’images système. Un catalogue court (deux profils: mobilité et sédentaire) simplifie l’approvisionnement, la maintenance et la sécurité. Gérez les postes via une solution MDM/Endpoint Management pour appliquer les politiques (mises à jour, chiffrement, applications approuvées) et déployer rapidement un nouvel utilisateur.
Le support gagne en efficacité lorsque chaque poste a les mêmes bases: OS à jour, agent EDR, chiffrement activé, sauvegarde utilisateur si nécessaire, et inventaire automatique.
3) Serveurs et cloud applicatif
Privilégiez le SaaS quand il couvre correctement le besoin (messagerie, collaboration, comptabilité, CRM). Pour les applications spécifiques, le choix entre machines sur site, IaaS ou PaaS dépend de la latence, des dépendances locales et du coût opérationnel. Gardez une brique d’identité centrale (annuaire et SSO) pour gouverner les accès à travers tous les services.
Adoptez une politique de provisioning simple: chaque application doit avoir un propriétaire, un processus d’onboarding/offboarding, et des sauvegardes documentées si les données ne sont pas intégralement gérées par le fournisseur.
4) Sécurité opérationnelle
La sécurité doit être visible et vérifiable. Concentrez-vous sur quelques contrôles essentiels, mesurables et adaptés à une PME:
- MFA généralisée sur les comptes à privilèges et les applications clés.
- EDR/antivirus sur 100% des postes et serveurs, avec alertes suivies.
- Chiffrement des disques sur portables et postes sensibles.
- Filtrage réseau/DNS côté pare-feu et postes, règles d’accès minimales.
- Gestion des correctifs avec fenêtres de mise à jour et vérification du taux de couverture.
5) Données, sauvegarde et reprise
Classez les données par criticité (opérationnel, sensible, archive) et définissez des objectifs réalistes de reprise (RTO/RPO). Appliquez le principe « 3‑2‑1 » quand c’est pertinent: plusieurs copies, sur supports et emplacements différents. Testez régulièrement la restauration sur un échantillon représentatif: une sauvegarde non testée reste théorique.
Documentez où vivent les données (SaaS, serveurs, postes), qui en est responsable, et comment elles sont protégées. Cette carte des données guide à la fois la sécurité et la continuité d’activité.
Topologie type pour rester simple
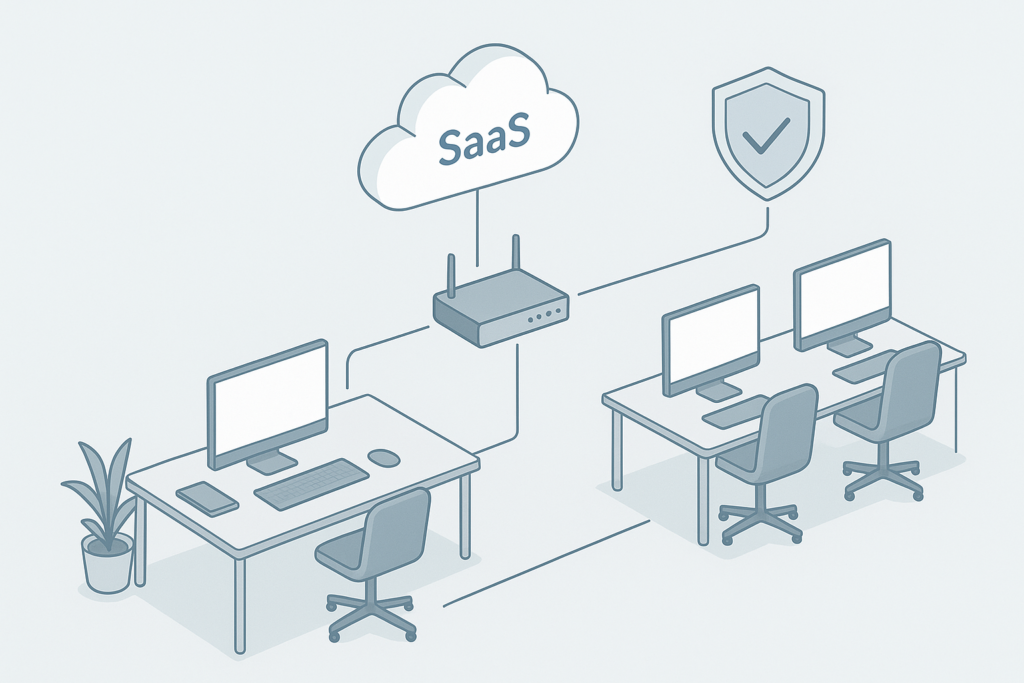
Imaginez un parcours clair: utilisateurs et postes authentifiés via une brique d’identité, accès réseau segmenté, sortie Internet sécurisée par un pare-feu avec politiques lisibles, services applicatifs principalement en SaaS, et quelques services locaux si besoin (impression, application métier). La supervision collecte journaux et alertes au même endroit pour repérer rapidement les écarts.
Cette topologie évite les enchevêtrements: un point de vérité pour l’identité, un point de contrôle pour le réseau, un catalogue d’applications connu, des sauvegardes testées, et une supervision visible. C’est la base d’une architecture informatique PME compréhensible par l’équipe et vos partenaires.
Cloud, on‑premise ou hybride: comment choisir ?
Le bon choix dépend rarement d’un seul critère. Évaluez chaque application selon les axes suivants et arbitrez au cas par cas:
- Latence et dépendances locales: proximité des capteurs, machines, fichiers volumineux.
- Modèle de coûts: dépenses récurrentes prévisibles vs investissements et maintenance interne.
- Compétences disponibles: capacité à administrer l’infrastructure au quotidien.
- Conformité et localisation: exigences contractuelles ou sectorielles.
- Réversibilité: facilité de migrer ou de sortir d’un service.
Dans de nombreuses PME, un modèle hybride léger s’impose naturellement: SaaS pour le collaboratif et la gestion, quelques services locaux spécifiques, et une supervision unifiée par-dessus.
Gouvernance, documentation et budgets
La simplicité se gagne dans l’organisation. Attribuez les rôles clés: propriétaire d’application, responsable des accès, responsable des sauvegardes, référent sécurité. Formalisez des décisions courtes mais utiles: qui peut créer un nouveau groupe d’accès, ouvrir un port, acheter un SaaS, ou valider une exception.
Maintenez un socle documentaire minimal et vivant: schéma réseau d’une page, registre des actifs (postes, serveurs, licences), procédures d’onboarding/offboarding, plan de sauvegarde et de restauration. Côté budget, privilégiez la prévisibilité: abonnements et maintenance planifiés, marge pour les pics d’équipement, et revue trimestrielle pour ajuster.
Feuille de route sur 90 jours
Jours 0–30: cadrage et fondamentaux
Cartographiez l’existant (actifs, accès, contrats), fixez 3 objectifs métiers prioritaires, alignez les rôles et mettez en place des mesures rapides à forte valeur: MFA sur les applications critiques, inventaire automatique des postes, sauvegarde vérifiée d’un périmètre prioritaire. Élaborez le schéma cible simple et la politique d’accès de base.
Jours 31–60: déploiements structurants
Standardisez les postes (image, MDM), consolidez l’identité (SSO là où c’est pertinent), segmentez le réseau a minima, migrez si besoin une application adaptée vers le SaaS, et centralisez la journalisation de sécurité. Documentez chaque changement, mettez en place des alertes opérationnelles et testez une restauration complète.
Jours 61–90: optimisation et pilotage
Affinez les politiques (accès, sauvegardes, mises à jour), mesurez vos indicateurs, corrigez les points faibles, et formez les utilisateurs clés. Préparez une revue trimestrielle: état des risques, décisions de simplification, budgets à venir et feuille de route suivante. L’architecture devient un processus vivant plutôt qu’un projet ponctuel.
Indicateurs clés à suivre
- Taux de postes à jour (OS et applications critiques) sur le parc.
- Taux de réussite des sauvegardes et tests de restauration effectués.
- Couverture MFA sur comptes à privilèges et applications sensibles.
- Délai moyen de correction pour une alerte de sécurité prioritaire.
- Disponibilité perçue des services clés (sondage interne simple).
- Coût mensuel par utilisateur des services IT principaux.
Le mot de la fin
Une architecture efficace n’est pas celle qui impressionne par sa complexité, mais celle qu’on peut expliquer en quelques minutes, maintenir sans héroïsme et faire évoluer sans tout casser. En posant des objectifs métiers clairs, en s’appuyant sur cinq briques bien maîtrisées et en pilotant par des indicateurs simples, votre architecture informatique PME devient un atout: prévisible, sécurisée et au service de la croissance d’ADCO Online.