Votre site est lent à certains endroits du globe, vos e-mails atterrissent parfois en courrier indésirable, un sous-domaine ne répond plus après une mise à jour… Souvent, la cause n’est pas votre serveur, mais votre DNS. Si vous gérez un nom de domaine d’entreprise, comprendre le DNS n’est pas un luxe technique : c’est un levier direct sur la disponibilité, la délivrabilité e-mail et l’image de marque.
Voici une explication claire et exploitable du DNS, ce qu’il fait pour votre entreprise, comment il fonctionne réellement, où se nichent les principaux risques et comment le piloter sans douleur au quotidien.
Qu’est-ce que le DNS, expliqué simplement
Le DNS (Domain Name System) est l’“annuaire” d’Internet. Il traduit un nom lisible (ex. adco-online.fr) en adresse IP compréhensible par les machines. Sans DNS, il faudrait retenir des séries de chiffres pour accéder aux sites et services.
À la manière d’un standard téléphonique, le DNS dirige la requête vers la bonne “extension” : site web, messagerie, outils SaaS, espaces clients ou API. Il n’héberge pas vos contenus, mais il dit où les trouver.
Le rôle du DNS pour une entreprise
Le DNS touche à presque tout : le site institutionnel, les boutiques en ligne, la messagerie (enregistrements MX), la vérification d’expéditeurs e-mail (SPF, DKIM, DMARC via TXT), les intégrations SaaS (souvent via CNAME), les réseaux privés et VPN, voire l’authentification SSO. Un mauvais réglage se traduit vite par une perte de chiffre d’affaires, d’e-mails ou de confiance.
Comment fonctionne la résolution DNS (dns entreprise fonctionnement)
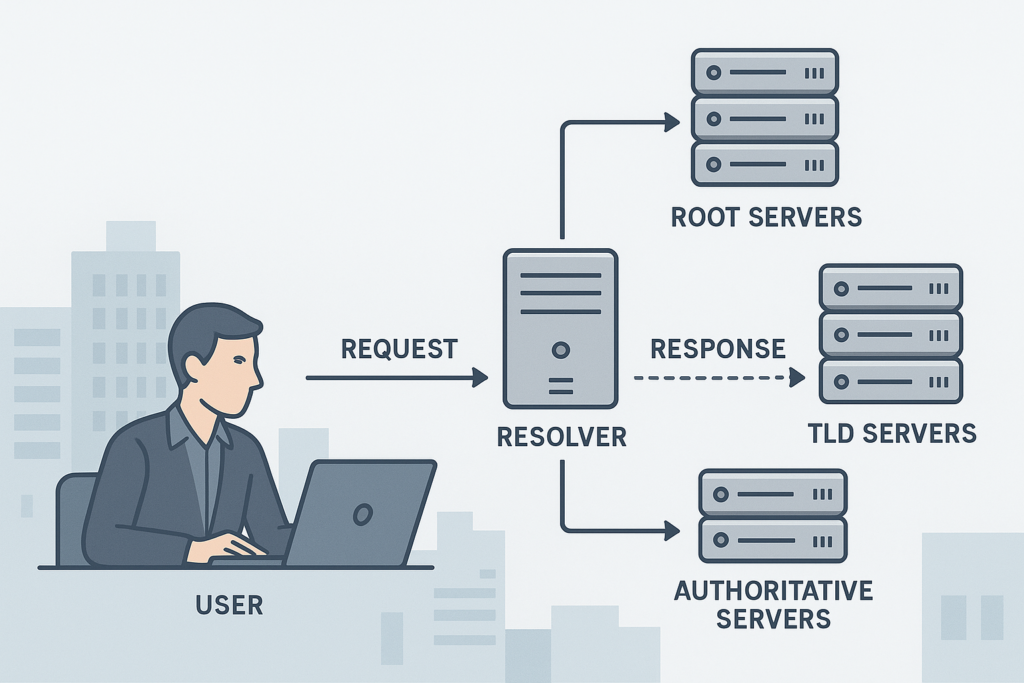
Étape 1 Votre navigateur demande l’adresse IP de adco-online.fr à un résolveur (souvent celui de votre FAI ou un résolveur public). Ce résolveur commence par consulter son cache local. Si la réponse récente s’y trouve encore, elle est renvoyée immédiatement.
Étape 2 Si le cache n’a pas la réponse, le résolveur interroge la hiérarchie DNS : d’abord les serveurs racine, qui indiquent où trouver les serveurs du domaine de premier niveau (.fr, .com…).
Étape 3 Les serveurs du TLD renvoient vers les serveurs autoritatifs de votre domaine (vos “NS”). Ce sont eux qui détiennent la zone de vérité de votre nom de domaine.
Étape 4 Le résolveur demande enfin au serveur autoritatif l’enregistrement recherché (A ou AAAA pour une adresse IP, MX pour la messagerie, etc.). La réponse revient avec un TTL (Time To Live), c’est-à-dire la durée pendant laquelle elle peut être gardée en cache.
Pourquoi c’est important Le TTL influence la “vitesse de propagation” perçue lors d’un changement d’adresse. Un TTL court permet des mises à jour plus rapides, mais augmente le volume de requêtes. Un TTL long réduit la charge et accélère les visites récurrentes, au prix d’une plus grande inertie lors d’un changement.
Où intervient la performance Des fournisseurs DNS disposant d’une infrastructure anycast répondent depuis des emplacements proches géographiquement des utilisateurs, ce qui diminue la latence et stabilise les temps de réponse.
Les principaux enregistrements DNS et à quoi ils servent
A / AAAA associent un nom à une adresse IP (v4 / v6) pour le web et les API. CNAME pointe un nom vers un autre nom (pratique pour les CDN et SaaS). MX déclare le ou les serveurs de messagerie entrants. TXT stocke des informations de vérification (SPF, DKIM, DMARC, validations de services). NS désigne les serveurs autoritatifs de la zone. SOA contient les paramètres de base de la zone (numéro de série, temporisations). SRV décrit l’emplacement de services spécifiques (voix sur IP, messageries instantanées). Chacun de ces enregistrements remplit un rôle précis ; documentez-les pour éviter les conflits entre équipes web, IT et marketing.
Enjeux business: performance, fiabilité, sécurité, gouvernance
Performance et expérience utilisateur
Un DNS rapide réduit la latence de la première requête et bénéficie à l’ensemble du parcours, surtout quand vous servez des contenus via un CDN. Côté configuration, gardez des TTL adaptés à votre rythme de changement : plus court avant une migration, plus long une fois stabilisé.
Disponibilité et résilience
La disponibilité dépend de serveurs DNS autoritatifs redondés sur plusieurs emplacements. Vérifiez que vous avez au moins deux serveurs NS distincts. Certains choisissent une redondance multi-fournisseurs DNS pour atténuer un incident majeur ; cela nécessite une synchronisation rigoureuse des zones et des processus de changement maîtrisés.
Sécurité et confiance
DNSSEC permet de signer cryptographiquement les réponses DNS pour limiter certains détournements. Pour les e-mails, des enregistrements TXT correctement configurés (SPF, DKIM, DMARC) aident à protéger l’identité de votre domaine et à améliorer la délivrabilité. Restreignez qui peut modifier la zone, activez l’authentification multifacteur là où c’est possible et consignez les changements pour assurer la traçabilité.
Gouvernance et conformité
Sachez qui détient les accès au registre de domaine, au registrar et au DNS autoritatif. Mettez en place une procédure de délégation des sous-domaines vers les équipes ou fournisseurs concernés, tout en gardant la maîtrise du domaine racine. Documentez les dépendances critiques (e-mails, CDN, SaaS) pour éviter les régressions lors d’une refonte.
Diagnostic rapide: repérer un problème DNS
Avant d’accuser le serveur web ou l’hébergeur, vérifiez l’aiguillage. Comparez la résolution entre plusieurs réseaux, observez les TTL et la cohérence des réponses sur vos serveurs NS. Les outils en ligne et les commandes classiques aident à confirmer si l’anomalie vient du DNS ou d’ailleurs.
- Vos e-mails sortants sont soudainement classés en indésirable: vérifiez SPF, DKIM et DMARC en TXT, ainsi que les MX et leurs priorités.
- Le site est “down” pour certains utilisateurs mais pas pour d’autres: regardez les TTL et l’alignement des réponses entre vos serveurs NS.
- Un nouveau sous-domaine ne fonctionne pas: contrôlez l’existence de l’enregistrement A/AAAA ou CNAME et la délégation éventuelle de la sous-zone.
- Après une migration, l’ancien serveur reçoit encore du trafic: le TTL était probablement trop long ou non réduit à l’avance.
Bonnes pratiques de gestion DNS en entreprise
Une politique DNS claire réduit l’imprévu. À l’échelle d’une PME comme d’une ETI, quelques règles simples produisent des gains immédiats de fiabilité et de sérénité opérationnelle.
- Établir une zone de préproduction: testez les changements sur un sous-domaine dédié avant d’impacter le domaine principal.
- Standardiser les TTL: par défaut stables, plus courts temporairement avant une bascule planifiée, puis retour à la normale.
- Limiter les CNAME en cascade: un chaînage trop long augmente la latence et multiplie les points de rupture.
- Activer quand disponible DNSSEC et consigner le processus de rotation des clés pour éviter les coupures lors d’un renouvellement.
- Sécuriser les accès: 2FA sur le registrar et le fournisseur DNS, rôles distincts lecture/écriture, journal des changements.
- Documenter chaque enregistrement critique avec l’équipe responsable, la finalité et la date de dernière mise à jour.
Choisir et organiser ses fournisseurs DNS
Votre registrar gère l’enregistrement du nom de domaine, mais ce n’est pas forcément le meilleur endroit pour héberger votre DNS autoritatif. Un fournisseur DNS spécialisé peut offrir une meilleure couverture géographique, un anycast robuste, des métriques et une API de gestion. Veillez à la clarté de la séparation des rôles: le registrar pour la propriété du domaine, le DNS autoritatif pour les zones, l’hébergement ou le CDN pour les services applicatifs.
Si vous utilisez plusieurs environnements (production, préproduction, test), structurez vos sous-domaines pour éviter les chevauchements et documentez qui gère quoi. En cas de recours à un SaaS nécessitant un CNAME, validez en amont l’impact sur le certificat TLS et la politique de cache.
Questions utiles à poser à votre prestataire
- Quelle est l’architecture de réponse (anycast, régions couvertes) et quelles métriques de latence fournissez-vous?
- Comment gérez-vous la redondance des serveurs NS et la continuité de service lors de maintenances?
- Proposez-vous DNSSEC et des journaux complets des changements avec export?
- Disposez-vous d’une API et d’un contrôle d’accès granulaire pour intégrer nos workflows CI/CD?
- Quelles limites de taux ou de volume de requêtes s’appliquent et comment êtes-vous protégés contre les attaques courantes?
Plan d’action simple en 30 jours
Semaine 1: inventaire des zones et sous-domaines, identification des dépendances critiques (web, e-mail, SaaS). Relevé des TTL et des rôles d’accès. Correction des incohérences évidentes (doublons, CNAME en boucle, enregistrements orphelins).
Semaine 2: sécurisation. Activation de l’authentification multifacteur, limitation des comptes éditeurs, sauvegarde et versionnage des zones, préparation d’un plan de retour arrière en cas de déploiement.
Semaine 3: performance. Ajustement des TTL selon le cycle de changements, vérification de la dispersion géographique des points de présence DNS et mise en cache côté CDN si pertinent.
Semaine 4: gouvernance. Documentation à jour, responsables nominativement identifiés, procédure de demande de changement, check-list de migration DNS intégrée à vos projets.
À retenir pour votre entreprise
Le DNS n’est pas qu’un détail technique: c’est le point de vérité qui conditionne l’accès à vos services, la confiance dans vos e-mails et la qualité perçue de votre marque. En investissant quelques heures pour clarifier “dns entreprise fonctionnement”, sécuriser les accès, fixer des TTL adaptés et documenter vos zones, vous réduisez les incidents coûteux et gagnez en agilité pour vos futures évolutions.