Votre réseau ressemble-t-il à une grande pièce sans cloison où tout le monde peut circuler librement ? Dans un environnement plat, une compromission isolée peut rapidement toucher postes, serveurs, objets connectés et imprimantes. La question n’est plus “si” mais “jusqu’où” un attaquant pourra aller. Le défi des PME est clair : comment déployer une segmentation réseau PME sécurité sans complexité inutile, sans couper la production et avec des ressources limitées ?
L’objectif de cet article est d’apporter une méthode concrète pour introduire des zones, filtrer les flux, limiter les mouvements latéraux et gagner en résilience. Vous trouverez des principes éprouvés, une démarche pas à pas, un exemple de matrice de flux et des indicateurs utiles pour piloter dans le temps.
Pourquoi segmenter son réseau en PME ?
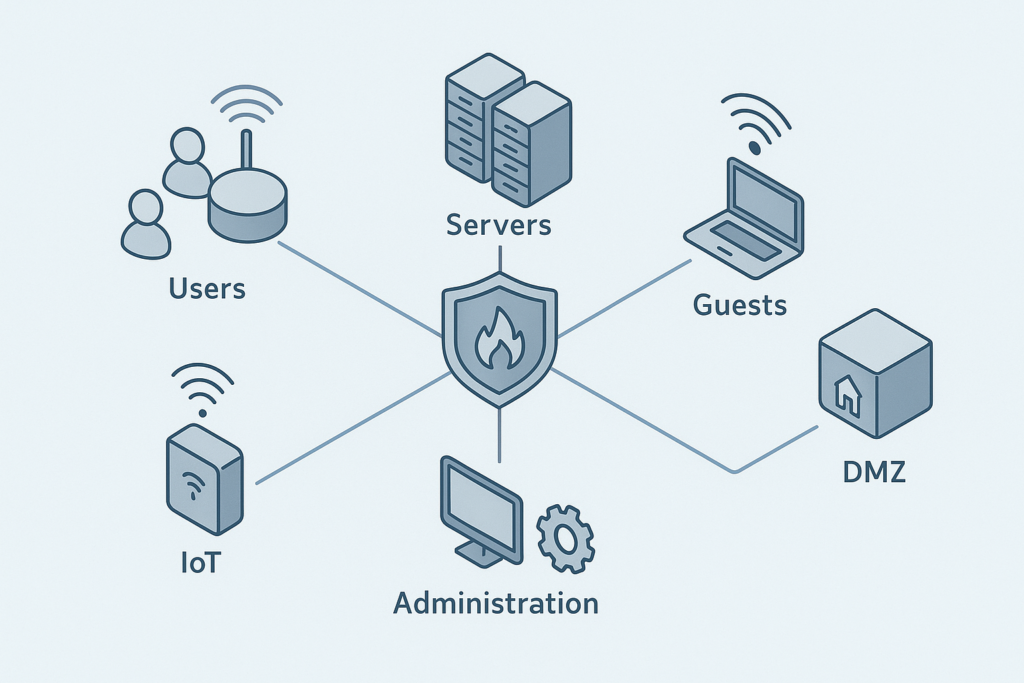
La segmentation limite la surface exploitable par un attaquant et confine les impacts. En séparant utilisateurs, serveurs, invités, IoT/OT et administration, vous réduisez la portée d’un compte compromis ou d’un poste infecté. Cela aide également à respecter des exigences contractuelles ou réglementaires (par exemple l’isolation d’environnements sensibles) et à maintenir l’activité lors d’un incident en évitant l’arrêt généralisé.
Au-delà des risques, une segmentation bien pensée facilite la gestion: attribution d’adresses par sous-réseau, politiques de sécurité par zone, supervision plus lisible et dépannage accéléré. La clé est d’ajuster l’effort à votre contexte PME et de viser des gains rapides et mesurables, sans sur-ingénierie.
Principes clés de la segmentation
Segmentation logique vs physique
Deux approches se complètent. La segmentation physique consiste à séparer par matériel (switches, liens, firewalls dédiés). Elle est simple à raisonner mais coûteuse et peu flexible. La segmentation logique s’appuie sur des VLAN, sous-réseaux et règles L3/L4 pour cloisonner au sein de la même infrastructure. Elle est plus agile et adaptée aux PME, à condition d’être documentée et maîtrisée.
VLAN et sous-réseaux
Les VLAN (802.1Q) partitionnent le réseau de niveau 2 ; chaque VLAN correspond idéalement à un sous-réseau IP distinct. Les communications inter-VLAN passent par un équipement L3 (routeur, firewall) où s’appliquent les politiques. Une bonne pratique est d’aligner VLAN = zone fonctionnelle : par exemple, VLAN 10 Utilisateurs, VLAN 20 Serveurs, VLAN 30 Invités, VLAN 40 IoT, VLAN 50 Administration. Prévoyez un plan d’adressage privé clair et des scopes DHCP par VLAN, avec réservations pour les équipements critiques.
ACL, pare-feu et zones
Le filtrage entre zones doit être par défaut interdit, avec uniquement les flux nécessaires explicitement autorisés. Les Access Control Lists et pare-feu inter-VLAN implémentent ces règles. Pensez “zone-based” : vous gérez des autorisations entre groupes plutôt que poste par poste. Isolez les services exposés (proxy, messagerie, site web) dans une zone tampon de type DMZ et évitez le trafic direct depuis Internet vers votre cœur de réseau.
Micro-segmentation et Zero Trust adaptés aux PME
Sans tomber dans une complexité excessive, vous pouvez compléter par de la micro-segmentation hôte: pare-feu locaux (Windows Firewall via GPO, nftables sur Linux), listes d’accès au niveau des applications, principes de moindre privilège et authentification forte. Le modèle Zero Trust se résume ici à “ne jamais faire confiance par défaut” et “vérifier à chaque accès” en combinant identité, contexte et posture de l’appareil.
Méthodologie pas à pas pour une PME
Avancez par incréments contrôlés. Testez sur une portion du réseau, capitalisez, puis étendez. Une gouvernance légère (propriétaires de zones, revue des règles) évite l’entropie au fil du temps.
- Cartographier les actifs, applications et flux réels (qui parle à qui, sur quels ports).
- Classer par sensibilité: utilisateurs, serveurs critiques, invités, IoT/OT, administration.
- Définir les zones/VLAN cibles et le plan d’adressage associé.
- Élaborer une matrice de flux minimale: autoriser uniquement le nécessaire.
- Préparer l’infrastructure: switches managés (802.1Q), routage inter-VLAN sur firewall/routeur, DHCP par VLAN.
- Lancer un pilote sur une zone peu critique pour valider le design et les impacts.
- Implémenter les ACL/pare-feu entre zones avec une journalisation suffisante.
- Tester: connectivité, performance, scénarios de panne, accès de secours.
- Déployer par vagues, avec fenêtre de bascule et plan de retour arrière.
- Documenter, former et nommer un responsable par zone.
Exemple de matrice de flux minimale (à adapter à votre contexte) :
| Source (Zone) | Destination (Zone) | Protocoles/Ports | Sens | Règle | Justification | Propriétaire |
|---|---|---|---|---|---|---|
| Utilisateurs | Serveurs | HTTPS 443, SMB 445 | Entrant vers Serveurs | Autoriser | Accès applicatifs et fichiers | DSI |
| Invités | Internet | HTTP/HTTPS sortant | Sortant | Autoriser | Navigation invités isolée | IT Réseau |
| IoT | Serveurs | MQTT 1883/8883 | Entrant vers Serveurs | Autoriser | Télémétrie vers broker | OT |
| Utilisateurs | Administration | — | — | Refuser | Pas d’accès direct | Sécurité |
Cas d’usage simplifié en PME
Imaginez une entreprise de 60 personnes avec un réseau unique 192.168.0.0/24. En cas d’infection, la propagation est rapide (partages SMB, RDP ouverts entre postes, imprimantes vulnérables). La cible est un design léger à cinq zones: Utilisateurs (192.168.10.0/24), Serveurs (192.168.20.0/24), Invités Wi-Fi (192.168.30.0/24), IoT/Imprimantes (192.168.40.0/24), Administration (192.168.50.0/24). Le routage inter-VLAN s’effectue sur le firewall, qui applique la matrice de flux minimale. Le Wi-Fi mappe chaque SSID vers le VLAN adéquat. Vous gagnez en maîtrise des flux, en visibilité (journaux par zone) et en capacité à circonscrire un incident sans tout arrêter.
Erreurs fréquentes et comment les éviter
- Créer des VLAN sans politiques associées: la segmentation n’existe qu’au niveau 3/4 si les flux sont filtrés.
- Laisser des “any-any” temporaires qui deviennent permanents: mettez des échéances et revoyez-les.
- Oublier DNS/DHCP/NTP et la supervision: ces services doivent être accessibles depuis chaque zone de manière contrôlée.
- Négliger l’accès d’administration: isolez-le, utilisez MFA et sauts d’administration dédiés.
- Empiler les exceptions au fil du temps: programmez des revues trimestrielles pour nettoyer.
- Ignorer le trafic Est-Ouest entre serveurs: appliquez des politiques intra-datacenter et host-based si nécessaire.
Mesurer l’efficacité et maintenir la sécurité
Sans mesure, difficile de piloter. Définissez quelques indicateurs simples et suivez-les dans le temps, avec des seuils et des actions correctives.
- Taux de conformité des règles (écarts entre la matrice et la configuration réelle).
- Nombre d’accès inter-zones bloqués vs autorisés (tendance hebdomadaire).
- Couverture de segmentation: pourcentage d’actifs rattachés à la bonne zone/VLAN.
- Temps moyen de déploiement d’un changement de règle et d’un rollback.
- Résultats de tests de confinement (simulation d’un poste compromis).
Maintenez la configuration dans un dépôt versionné, sauvegardez les équipements réseau, documentez les procédures de bascule et testez-les. Synchronisez la segmentation réseau avec l’annuaire (groupes), la gestion des endpoints (MDM/EDR) et la gouvernance des changements. Programmez une revue trimestrielle de la matrice et un test annuel d’isolement.
Outils et architectures de référence pour PME
Visez la simplicité robuste: switches managés supportant 802.1Q, points d’accès Wi‑Fi capables d’assigner des SSID à des VLAN, un équipement L3 (routeur/pare-feu) pour le routage inter-VLAN et l’application des politiques, serveurs DHCP par VLAN et une journalisation centralisée. Si vous utilisez des environnements cloud, appliquez les mêmes principes: sous-réseaux dédiés, listes de sécurité par zone et passerelles contrôlant les flux sortants.
Pour la micro-segmentation, exploitez les capacités natives: pare-feu hôte, groupes d’administration, durcissement des services, et si possible une admission réseau (802.1X) sur les ports stratégiques. L’objectif reste la cohérence entre politique écrite et configuration effective.
Plan d’action 30‑60‑90 jours
Jours 0‑30: cartographiez les flux principaux, définissez vos zones cibles et élaborez une première matrice. Préparez l’infrastructure (VLAN, DHCP, routage) en environnement de test. Obtenez un sponsoring interne et nommez les propriétaires de zones.
Jours 31‑60: pilote sur une zone non critique (par exemple IoT). Mesurez l’impact, ajustez la matrice, documentez les procédures d’exploitation. Formez l’assistance et mettez en place des tableaux de bord basiques (journaux par zone, alertes de blocage anormal).
Jours 61‑90: déploiement progressif des autres zones, application stricte du “deny by default”, revue des exceptions, plan de secours validé. Programmez les revues trimestrielles et intégrez la matrice dans votre processus de gestion du changement.
Adopter une segmentation réseau PME sécurité est un levier puissant pour réduire les risques opérationnels. En avançant par étapes, avec des objectifs mesurables et une gouvernance légère, vous cloisonnez efficacement sans perturber la production et posez une base solide pour d’autres contrôles (MFA, EDR, sauvegardes, durcissement).