Votre SI n’a plus de frontières nettes : collaborateurs hybrides, applications SaaS, infrastructures multicloud, prestataires externes. Les mécanismes historiques basés sur le périmètre montrent leurs limites face aux mouvements latéraux et aux identités compromises. Comment réduire l’exposition sans ralentir l’activité et sans refaire toute l’architecture ? C’est précisément la promesse du modèle Zero Trust, quand il est abordé comme une transformation progressive et mesurable. Si vous explorez le sujet zero trust entreprise, voici un guide concret pour cadrer, prioriser et démarrer.
Le Zero Trust n’est pas un produit mais un cadre d’architecture et d’exploitation : l’accès se gagne en continu, en fonction de l’identité, du contexte et du risque. Il s’agit de protéger ce qui compte (données et métiers) en limitant la confiance implicite partout où elle subsiste.
Qu’est-ce que le modèle Zero Trust, réellement ?
Le principe fondateur est simple : ne jamais faire confiance par défaut, toujours vérifier. À chaque demande d’accès, un moteur de décision évalue plusieurs signaux (identité, posture de l’appareil, sensibilité de la ressource, localisation, anomalies) et applique une politique d’accès proportionnée (autoriser, renforcer l’authentification, limiter, ou bloquer).
Les fondamentaux à retenir
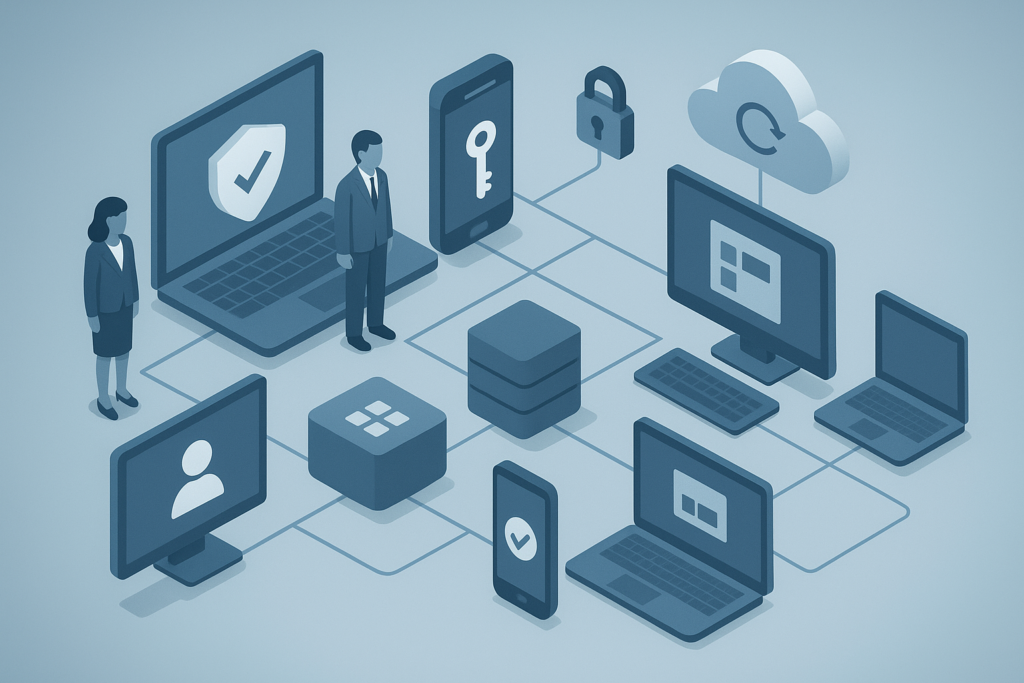
Identité au centre : l’utilisateur, la charge de travail et l’API deviennent les nouveaux périmètres. L’authentification forte, l’authentification multifacteur (MFA) et l’authentification unique (SSO) forment la base.
Moindre privilège et accès juste-à-temps : accorder uniquement les droits nécessaires, le temps nécessaire. Réduire les comptes à privilèges permanents et enregistrer chaque élévation de droits.
Micro-segmentation : limiter les mouvements latéraux en cloisonnant les flux entre applications, environnements et zones de données sensibles.
Vérification continue : surveiller la dérive (appareil non conforme, fuite d’identité, comportement anormal) et réévaluer dynamiquement les sessions, pas seulement à la connexion.
Assume breach : concevoir en supposant qu’une partie du système peut être compromise, pour contenir l’impact et accélérer la remédiation.
Pourquoi le Zero Trust devient incontournable en entreprise
Le travail hybride et le cloud ont brouillé la frontière interne/externe. Les accès ne passent plus exclusivement par un VPN unique, et les applications sensibles vivent autant sur site que dans des services managés. Par ailleurs, la plupart des incidents majeurs découlent d’identités volées, d’appareils non maîtrisés ou de droits excessifs. Le Zero Trust traite ces causes racines en ramenant la vérification au plus près des actifs.
Au-delà de la réduction de risque, les directions métiers attendent des parcours d’accès fluides et un time-to-access rapide pour les collaborateurs, les prestataires et les applications d’intégration. Bien mis en œuvre, le Zero Trust permet d’augmenter la sécurité tout en streamlineant l’expérience (SSO, contrôle adaptatif, accès applicatif direct sans ouvrir tout le réseau).
Les bénéfices concrets pour une zero trust entreprise
- Réduction de la surface d’attaque : moins d’expositions réseau, ports fermés par défaut, accès applicatif direct plutôt que réseau plat.
- Moins de déplacements latéraux : micro-segmentation et politiques basées sur l’identité qui isolent les environnements et les données critiques.
- Durcissement des identités : MFA généralisée, authentification continue, limitation des comptes à privilèges permanents.
- Expérience utilisateur améliorée : SSO et contrôles adaptatifs évitent les frictions inutiles, en ne renforçant l’authentification que lorsque le risque augmente.
- Conformité facilitée : traçabilité fine des accès, justification des privilèges et visibilité centralisée pour les audits.
- Résilience opérationnelle : politiques cohérentes sur site et dans le cloud, capacité à contenir un incident au plus près de la ressource affectée.
Principes de mise en œuvre et bonnes pratiques
Cartographier actifs et données avant tout
Inventoriez les identités (humaines et techniques), les appareils, les applications et les jeux de données sensibles. Classez par criticité métier et par exigences réglementaires. Cette cartographie guide la priorisation des politiques et des segments.
Renforcer l’identité et le poste de travail
Généralisez la MFA avec des méthodes résistantes au hameçonnage quand c’est possible. Normalisez l’authentification via un fédérateur d’identité et appliquez des politiques d’accès conditionnel tenant compte de la posture des appareils (chiffrement, correctifs, EDR actif) et de signaux de risque.
Accès applicatif plutôt que réseau plat
Privilégiez l’accès réseau à confiance zéro (ZTNA) pour exposer uniquement les applications nécessaires plutôt que d’ouvrir un segment réseau entier. Cloisonnez progressivement par micro-segmentation en alignant les flux sur des relations métier explicites.
Gouvernance des privilèges et politiques déclaratives
Appliquez le moindre privilège et le juste-à-temps pour les comptes sensibles. Décrivez les règles d’accès sous forme de policy-as-code afin de versionner, tester et déployer de façon contrôlée.
Détection et réponse centrées sur l’identité
Corrélez les signaux (authentification, appareils, réseau, applications) pour détecter les anomalies liées aux identités et sessions. Isoler rapidement un appareil non conforme ou révoquer des jetons d’accès suspects pour couper court à l’exploitation.
Comment démarrer en 90 à 180 jours
- Cadrer la cible : définir les actifs critiques, les cas d’usage prioritaires et les risques à adresser en premier.
- Assainir l’IAM : fédération des identités, MFA généralisée, nettoyage des comptes orphelins et des droits hérités.
- Sécuriser le poste : conformité de base des appareils (chiffrement, EDR, correctifs) et intégration avec les politiques d’accès conditionnel.
- Pilote ZTNA : remplacer un périmètre VPN par un accès applicatif direct pour un groupe d’utilisateurs et une application critique.
- Micro-segmentation ciblée : cloisonner 1 ou 2 applications sensibles en flux est-ouest minimaux documentés.
- Journalisation et métriques : centraliser les logs d’accès, définir des KPI (taux MFA, appareils conformes, droits à privilèges réduits) et créer un tableau de bord d’avancement.
Pièges à éviter et facteurs de succès
- Penser “produit magique” : Zero Trust est une capacité transversale, pas un achat unique.
- Vouloir tout segmenter d’un coup : procéder par domaines métier et flux critiques, avec des garde-fous et des plans de repli.
- Négliger l’expérience : privilégier le SSO, l’authentification adaptative et communiquer en amont pour éviter le rejet utilisateur.
- Oublier les identités non humaines : comptes de service, secrets d’API et accès machine-to-machine doivent suivre les mêmes principes.
- Ignorer la gouvernance : sans propriétaire, métriques et revues régulières, les politiques dérivent et la dette s’accumule.
Mesurer la valeur et piloter la trajectoire
Couverture MFA et SSO : part d’utilisateurs et d’applications protégées, et baisse des authentifications à risque élevé.
Réduction des privilèges permanents : nombre de comptes à droits élevés convertis au juste-à-temps, durée moyenne des élévations.
Conformité des appareils : taux d’appareils conformes aux politiques et temps de remédiation après dérive.
Segmentation effective : pourcentage d’applications critiques derrière ZTNA et de flux est-ouest explicitement autorisés.
Efficacité opérationnelle : temps moyen de détection et de réponse sur les incidents liés à l’identité, et proportion d’attaques contenues au premier segment touché.
Les prochaines étapes pour votre entreprise
Faites de la sécurité un facilitateur : commencez par les identités et les accès aux applications critiques, pilotez un ZTNA, durcissez la posture des appareils, puis étendez la micro-segmentation là où la valeur est la plus forte. En ancrant la démarche dans des métriques simples et un dialogue constant avec les métiers, vous poserez les fondations d’une zero trust entreprise capable d’absorber l’évolution du SI sans compromettre la sécurité ni l’agilité.