Vos collaborateurs jonglent entre SaaS, VPN, mobiles et postes partagés. Vous, vous devez réduire le risque d’usurpation sans transformer chaque connexion en parcours du combattant. La vraie difficulté d’une politique mots de passe entreprise 2026 n’est pas d’imposer des règles, mais d’aligner sécurité, expérience utilisateur et contraintes opérationnelles. Si vos équipes contournent la politique, elle n’existe plus.
Ce guide propose un cadre pragmatique pour formaliser une politique claire, applicable et contrôlable. Vous y trouverez les éléments essentiels à inclure, des réglages recommandés en 2026, les erreurs à éviter et un plan de déploiement pas à pas pour ancrer durablement les bons réflexes.
Pourquoi la politique de mots de passe reste stratégique en 2026
Les mots de passe n’ont pas disparu en entreprise, même avec l’essor du SSO et de l’authentification multifacteur. Entre l’explosion des comptes SaaS, le télétravail et la pression des attaques par bourrage d’identifiants, un mot de passe faible ou réutilisé suffit souvent à ouvrir la porte. Une politique structurée crée un langage commun, fixe des garde-fous techniques et trace des responsabilités.
En 2026, l’enjeu est double : permettre des passphrases mémorisables et robustes tout en filtrant les secrets compromis, encourager l’AMF sans complexifier à outrance, et réduire les frictions pour limiter les tickets support. Bref, il s’agit d’orchestrer des choix cohérents plutôt que d’empiler des règles contradictoires.
Les briques essentielles d’une politique mots de passe entreprise 2026
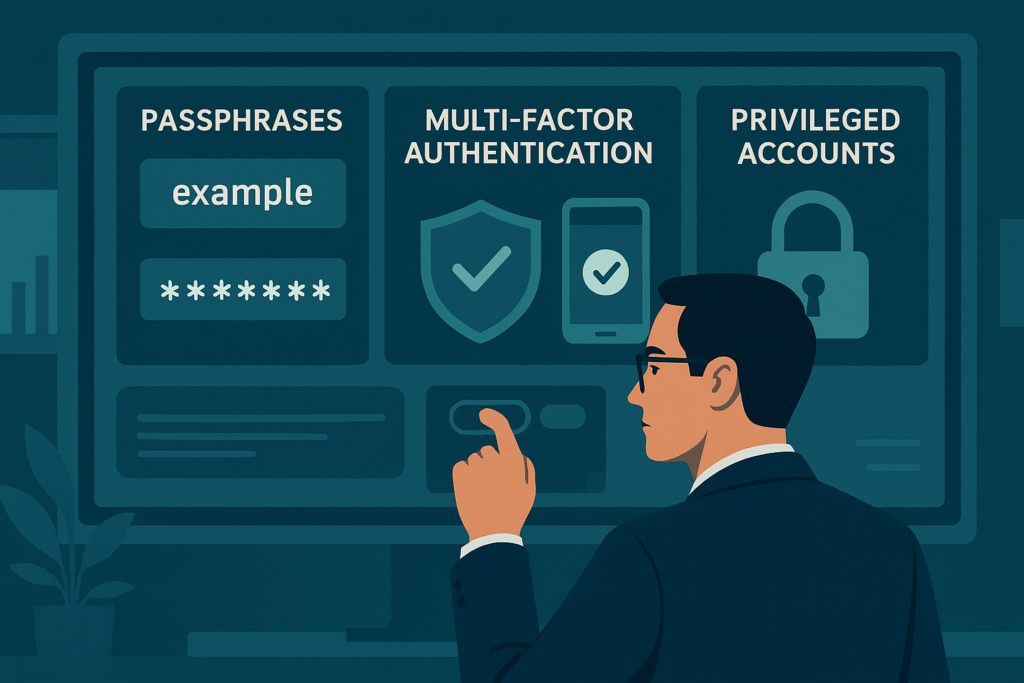
- Longueur et passphrases : privilégier des passphrases longues et uniques (mots courants combinés) plutôt que des mots de passe courts et complexes difficiles à retenir.
- Filtre d’expositions : bloquer les secrets figurant dans des listes de mots de passe compromis ou trop courants.
- Authentification multifacteur (AMF) : couvrir les accès sensibles et administratifs en priorité, avec des facteurs résistants au phishing lorsque c’est possible.
- Rotation conditionnelle : éviter les rotations calendaires systématiques qui poussent aux dérives (post-it, incréments). Imposer un changement en cas d’incident, de soupçon d’exposition ou de départ sensible.
- Comptes privilégiés et de service : politiques renforcées, coffres-forts à secrets, rotation automatisée lorsque l’outillage le permet.
- Stockage côté serveur : hachage robuste avec salage unique par compte et paramètres adaptés aux capacités matérielles.
- Limitation des tentatives : verrouillage progressif, CAPTCHAs et stratégies de ralentissement pour contrer la force brute en ligne sans bloquer massivement.
- SSO et readiness passwordless : centraliser les accès quand c’est pertinent et préparer la transition vers des méthodes sans mot de passe pour certains cas d’usage.
- Récupération et support : procédures d’auto-réinitialisation sûres, avec vérifications d’identité proportionnées et auditables.
- Formation et sensibilisation : rappels réguliers sur la création de passphrases, les risques de réutilisation et l’usage du gestionnaire de mots de passe.
- Journalisation et audit : suivi des changements, échecs d’authentification, demandes d’exceptions et accès sensibles.
Paramètres et arbitrages recommandés en 2026
Les réglages ci-dessous servent de point de départ. Adaptez-les à votre contexte (applications héritées, effectifs, contraintes métiers) et testez l’impact sur l’expérience utilisateur avant généralisation.
Longueur, complexité et filtrage
Autorisez des passphrases de 14 à 64 caractères au minimum. Évitez les règles artificielles (caractère spécial obligatoire, rotation mensuelle) qui dégradent l’adhésion. Mieux vaut exiger l’unicité et refuser les secrets présents dans des bases de mots de passe exposés ou trop courants. Permettez les espaces et les caractères accentués pour favoriser des phrases faciles à retenir.
Rotation, réutilisation et historique
Proscrire la réutilisation sur les 10 derniers changements au moins pour les comptes sensibles. La rotation doit être déclenchée par le risque (compromission supposée, changement de rôle, fin de projet critique). Prévenez l’utilisateur à l’avance, proposez une fenêtre de grâce et expliquez la raison pour réduire la frustration.
Comptes à privilèges et comptes de service
Exiger l’AMF forte, des passphrases plus longues et l’absence d’accès direct à Internet pour les comptes d’administration. Pour les comptes de service, documentez l’emplacement, l’usage et le cycle de vie des secrets. Lorsque possible, remplacez-les par des identités gérées ou des mécanismes de fédération qui évitent les secrets statiques.
Protection côté serveur et journalisation
Stocker les mots de passe avec un hachage résistant aux attaques hors ligne et un salage unique par utilisateur. Journaliser les tentatives d’authentification, les changements de secrets et les demandes d’exceptions, avec des alertes ciblées sur les comportements anormaux (pics d’échecs par IP, réinitialisations en rafale).
Erreurs fréquentes qui affaiblissent la sécurité
- Complexité artificielle : des règles ésotériques poussent à noter les secrets ou à les réutiliser ailleurs.
- Rotation systématique : elle fatigue les équipes et n’empêche pas la compromission si les secrets fuitent.
- Exceptions non tracées : un contournement temporaire oublié devient une faille durable.
- AMF mal ciblée : imposée partout, elle crée des frictions et déclenche des contournements. Mieux vaut prioriser les accès à impact fort.
- Récupération faible : des procédures de réinitialisation trop légères ouvrent la porte à l’ingénierie sociale.
- Manque de visibilité : sans métriques (échecs, réutilisations, délais de réinitialisation), il est difficile d’ajuster la politique.
Plan de déploiement en 6 étapes
- Cartographier : inventaire des annuaires, applications, comptes privilégiés, comptes de service et méthodes d’authentification existantes.
- Définir les cibles : objectifs mesurables (taux d’AMF sur les comptes critiques, réduction des réinitialisations, baisse des mots de passe refusés car compromis).
- Prototyper : activer le filtrage des secrets compromis et les passphrases sur un périmètre pilote. Mesurer l’impact support.
- Former et communiquer : guide de création de passphrases, tutoriels d’AMF, procédures de récupération. Multiplier les rappels courts et contextualisés.
- Déployer par vagues : commencer par les accès à plus fort impact. Offrir une période de grâce et un accompagnement renforcé.
- Mesurer et ajuster : suivre les indicateurs, traiter les exceptions, améliorer les parcours d’AMF et de récupération.
Intégrer la politique dans le quotidien
Une politique de sécurité n’a de valeur que si elle vit dans les outils et les habitudes. Offrez un gestionnaire de mots de passe d’entreprise et facilitez son adoption. Dans les formulaires d’inscription et de changement, accompagnez la création de passphrases par des retours utiles (ex : longueur atteinte, détection d’une expression trop commune), sans afficher d’indices qui révéleraient le secret.
Soignez les parcours d’AMF : privilégiez des facteurs adaptés aux profils (application d’authentification pour le bureau, clé matérielle pour l’admin, alternatives pour le personnel de terrain). Prévoyez des canaux de secours robustes mais praticables, afin d’éviter l’immobilisation lorsque le second facteur est indisponible.
Formalisez un processus d’exceptions : critères d’éligibilité, durée limitée, approbation et journalisation. Pour les environnements hybrides ou internationaux, documentez les variations locales tout en conservant un socle commun : longueur minimale, filtrage des secrets compromis, AMF pour les comptes à privilèges et procédures de récupération vérifiées.
FAQ express
Faut-il imposer des caractères spéciaux et des chiffres ?
Ce n’est pas indispensable si vous autorisez des passphrases longues et filtrez les secrets compromis. La longueur et l’unicité apportent souvent plus de robustesse pratique qu’une complexité artificielle.
Doit-on changer les mots de passe tous les 60 jours ?
Une rotation calendaire fréquente crée de la fatigue et n’empêche pas les réutilisations. Visez une rotation conditionnée par le risque, avec surveillance et filtrage des secrets exposés.
Comment traiter les comptes de service ?
Recensez-les, stockez leurs secrets dans un coffre-fort, automatisez la rotation lorsque c’est possible et remplacez-les par des mécanismes d’identité gérée ou de fédération quand l’application le permet.
Et si nous passons au passwordless ?
C’est une excellente trajectoire pour certains périmètres. Conservez néanmoins une politique claire pour les cas où un mot de passe subsiste (applications héritées, scénarios de secours) et maintenez l’AMF pour les accès critiques.
Derniers conseils actionnables pour 2026
Concentrez la politique mots de passe entreprise 2026 sur des exigences peu nombreuses mais solides : passphrases longues, filtrage des secrets compromis, AMF ciblée, récupération sûre et visibilité continue. Testez chaque évolution sur un pilote, mesurez l’effet sur le support et l’adoption, puis élargissez. En gardant l’expérience utilisateur au centre, vous réduisez réellement le risque tout en préservant la productivité.