Votre PME doit gagner en agilité sans exploser le budget IT. Entre cloud public, privé et hybride, le choix semble technique, risqué et potentiellement coûteux. Comment concilier sécurité, conformité, performance et prévisibilité des dépenses ? Cet article clarifie les différences, met en lumière les avantages concrets pour une PME et propose un cadre de décision simple pour sélectionner la meilleure approche.
Objectif : transformer une question technique en décision métier. Nous allons comparer les modèles, expliquer leurs impacts (coûts, sécurité, opérations), puis vous donner des repères concrets pour éviter les pièges les plus fréquents. Le mot-clé à garder en tête : différences cloud public privé hybride PME.
Qu’appelle-t-on cloud public, privé et hybride ?
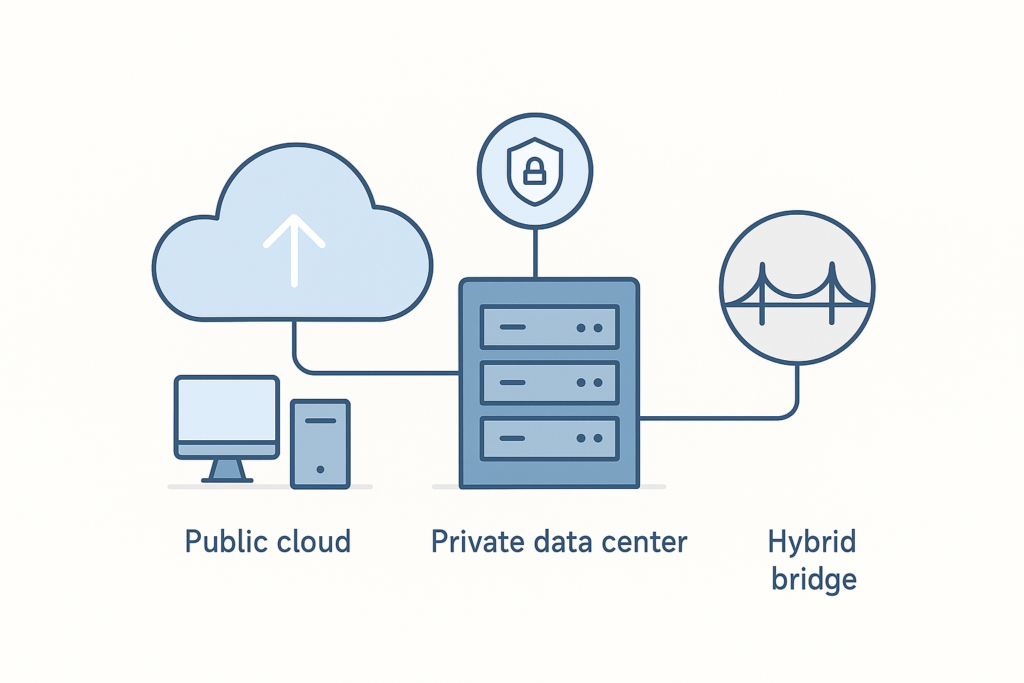
Cloud public : vous consommez des ressources (calcul, stockage, services managés) opérées par un fournisseur, partagées entre plusieurs clients. Facturation à l’usage, mise à l’échelle très rapide, services riches. Vous déléguez une grande partie de l’exploitation et de la sécurité d’infrastructure, mais la configuration et la protection de vos applications/données restent votre responsabilité.
Cloud privé : ressources dédiées à votre organisation, hébergées dans votre datacenter ou chez un hébergeur. Vous contrôlez finement l’environnement (isolation, réseaux, conformité). Les coûts initiaux et l’exploitation sont plus prévisibles, mais la montée en charge est plus lente et vous gérez davantage d’opérations.
Cloud hybride : combinaison orchestrée des deux mondes. Les charges de travail sensibles ou stables restent en privé ; les besoins variables, tests, analyses ou services managés s’exécutent en public. Le pilotage (réseau, identité, supervision, gouvernance) est centralisé pour offrir une expérience cohérente.
Tableau comparatif rapide
| Modèle | Contrôle & sécurité | Coûts & facturation | Scalabilité | Conformité & données | Usages PME typiques |
|---|---|---|---|---|---|
| Public | Contrôle logique élevé, physique partagé | OPEX à l’usage, variable | Très élevée, élastique | Régions multiples, souveraineté à vérifier | Sites web, SaaS, tests, analytics |
| Privé | Isolation forte, gouvernance locale | CAPEX/OPEX planifiés, stables | Limitée par la capacité dédiée | Maîtrise d’emplacement, audits facilités | ERP critiques, données sensibles |
| Hybride | Contrôle ciblé + services managés | Mix OPEX/CAPEX optimisé | Flexible selon besoins | Placement fin par contrainte | Bascule saisonnière, modernisation |
Avantages et limites pour une PME
Cloud public
Atouts principaux : démarrage rapide, large catalogue de services managés (bases de données, IA, sécurité), paiement à l’usage. Idéal pour absorber des pics, accélérer l’innovation et réduire les tâches d’exploitation à faible valeur. Limites fréquentes : coûts imprévisibles sans gouvernance, dépendance à un fournisseur, exigences de conformité et de localisation des données à analyser avec soin. Pertinent pour des charges web, des environnements de test et des projets analytiques évolutifs.
Cloud privé
Atouts principaux : contrôle maximal (réseau, isolation, conformité), coûts plus stables, intégration aisée avec les systèmes historiques. Convient aux applications sensibles et prévisibles (ERP, métiers régulés). Limites : investissements ou engagements d’hébergement, délais pour augmenter la capacité, besoin de compétences d’exploitation. Bon choix si vos contraintes de sécurité et d’audit sont structurantes et que vos usages ne varient pas beaucoup.
Cloud hybride
Atouts principaux : placement “au bon endroit” selon la sensibilité, le coût et la variabilité, tout en profitant des services managés du public. Permet une modernisation progressive (ex. garder la base en privé, déplacer le front web et l’analytique en public). Limites : complexité d’architecture et de gouvernance, outillage transversal nécessaire (réseau, identité, observabilité), compétences plus larges à coordonner.
Coûts, performances et sécurité : comment arbitrer
Coûts : le public excelle pour démarrer et absorber les pics, mais nécessite du contrôle budgétaire (budgets, alertes, étiquetage). Le privé apporte de la stabilité et une vision pluriannuelle ; il faut cependant anticiper le dimensionnement. L’hybride permet d’optimiser en plaçant chaque brique là où le ratio coût/valeur est le meilleur.
Performances : latence critique ou dépendance à des équipements locaux orientent vers le privé. Le public offre un accès rapide à des ressources de calcul/stockage performantes, avec mise à l’échelle quasi immédiate. L’hybride combine proximité pour les systèmes sensibles et élasticité pour le reste.
Sécurité & conformité : dans tous les cas, appliquez le principe du moindre privilège, chiffrement des données, sauvegardes testées et supervision. Le choix du modèle doit aussi tenir compte des contraintes réglementaires (emplacement des données, traçabilité, rétention) et des pratiques de votre secteur.
Cadre de décision rapide
- Vos charges sont-elles variables (pics saisonniers, campagnes) ou stables ? Variable → public/hybride ; stable → privé/hybride.
- Les données traitées sont-elles sensibles ou régulées (santé, finance) ? Si oui, privilégiez privé pour les noyaux critiques, public pour le reste.
- Besoin d’accès à des services managés avancés (analytics, IA, sécurité) ? Le public apporte un gain de temps significatif.
- Exigences de latence très faible ou de connexion à l’atelier/bureaux ? Le privé (ou edge) est souvent plus pertinent.
- Capacité de gouvernance FinOps (budgets, tagging, alertes) en place ? Si non, commencez petit ou cadrez un pilote avant d’étendre le public.
- Niveau de compétences internes disponible pour opérer l’infrastructure ? Si limité, appuyez-vous sur des services managés ou un modèle hybride bien borné.
Migration et gouvernance sans douleur
- Démarrez par un inventaire applicatif : criticité, dépendances, exigences de données et de latence.
- Classez en “lift & shift”, “replatform” (services managés) ou “refactor” (modernisation partielle) selon l’effort et la valeur.
- Mettez en place des fondations transverses : identité (SSO/MFA), réseau (VPN/SD-WAN), chiffrement, sauvegardes et monitoring.
- Cadrez un pilote mesurable (coûts, performances, sécurité) avant généralisation.
- Adoptez des pratiques FinOps dès le début : budgets, alertes, étiquettes de coûts, revues mensuelles.
Erreurs fréquentes à éviter
- Sous-estimer la gouvernance (comptes, accès, balises de coûts) dans le public : dérives budgétaires probables.
- Transposer à l’identique un datacenter en public : vous perdez l’intérêt des services managés et de l’élasticité.
- Reporter indéfiniment la sécurité (MFA, clés, sauvegardes testées) : elle doit faire partie des fondations.
- Oublier la réversibilité et la portabilité (sauvegardes standard, conteneurs, données exportables).
Pour beaucoup de PME, la meilleure réponse est pragmatique : mettre en privé ce qui est sensible et peu variable, tirer parti du public pour l’élasticité et les services managés, et piloter l’ensemble avec une gouvernance simple et mesurable. En suivant ce cadre, vous transformez le choix du cloud en avantage compétitif, au rythme de votre organisation. L’équipe ADCO Online peut vous aider à préciser ces choix et à cadrer un pilote à faible risque, adapté à vos priorités.