Votre entreprise a besoin d’un Wi‑Fi rapide pour les équipes, tout en accueillant des visiteurs sans compromettre la sécurité. Comment concilier simplicité d’usage, conformité et maîtrise des risques ? Ce guide vous montre comment sécuriser accès wifi entreprise salariés et visiteurs avec une architecture claire, des mécanismes d’authentification pertinents et des contrôles opérationnels pragmatiques.
Objectifs et risques à maîtriser
Avant de choisir des outils, fixez des objectifs mesurables : isolez les flux critiques, authentifiez les appareils d’entreprise, limitez l’exposition du SI et conservez une traçabilité exploitable. Les principaux risques à couvrir sont généralement les suivants :
- Accès non autorisé : mots de passe partagés ou SSID unique pour tous ouvrent la porte à des intrusions.
- Mouvements latéraux : un invité ou un appareil compromis peut atteindre des systèmes internes si la segmentation est insuffisante.
- Fuite de données : trafic non chiffré, partages exposés, DNS non maîtrisé.
- Manque de traçabilité : absence de journaux d’authentification et d’accès complique la détection d’incidents.
- Conformité et vie privée : collecte de données invité inadaptée ou conservation trop longue.
Architecture recommandée pour salariés et visiteurs
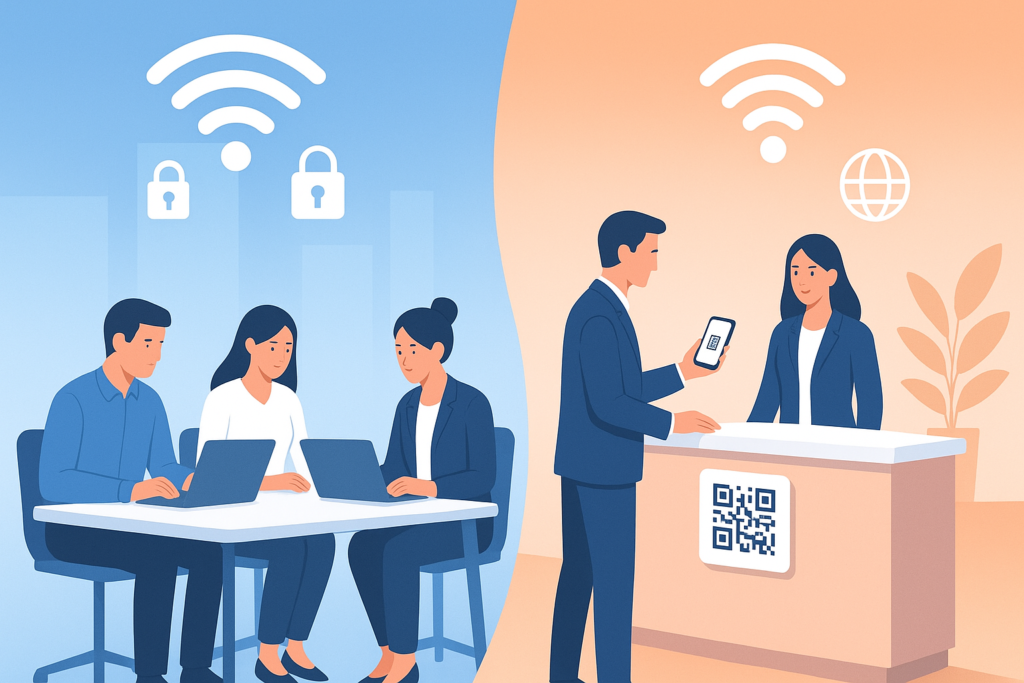
Une architecture simple et robuste repose sur des SSID distincts, une segmentation réseau stricte et des contrôles d’accès adaptés au profil utilisateur et au type d’appareil.
Réseau salariés : authentifier et segmenter finement
Pour les collaborateurs, optez pour WPA2‑Enterprise ou WPA3‑Enterprise (802.1X) avec un serveur RADIUS et, si possible, des certificats (EAP‑TLS) gérés via MDM/EMM. Cela évite le partage de mots de passe et permet un contrôle par utilisateur et par appareil. Associez chaque catégorie (bureautique, ateliers, terminaux mobiles, IoT d’entreprise) à des VLAN et des listes de contrôle d’accès adaptées. Lorsque l’émission de certificats n’est pas possible, PEAP‑MSCHAPv2 reste courant, à condition de renforcer les politiques de mot de passe et d’activer l’authentification multifacteur côté identité lorsque c’est pertinent.
Appliquez l’isolation inter‑clients si les usages collaboratifs ne l’exigent pas, ou autorisez uniquement les flux nécessaires (impression, visioconférence) via des règles précises. Le filtrage de sortie (DNS, web, mises à jour) réduit la surface d’attaque en cas de compromission.
Réseau visiteurs : simple, cloisonné et éphémère
Pour les invités, un SSID dédié « Guest » doit rester complètement isolé du réseau interne. Un portail captif avec acceptation de chartes et codes d’accès temporaires (ou validation par un sponsor) crée une traçabilité élémentaire sans complexifier l’expérience. Limitez la durée de session et le débit si nécessaire. Activez l’isolation client, autorisez uniquement la sortie Internet, et bloquez toute tentative de découverte réseau. Un DNS filtrant peut réduire l’exposition à des domaines malveillants.
Liaison et segmentation entre zones
Entre le Wi‑Fi et le cœur de réseau, des VLAN distincts pour salariés, invités et IoT se terminent sur des pare‑feux ou routeurs avec politiques inter‑VLAN restrictives. Autorisez par défaut la sortie minimale (DNS, NTP, mises à jour), puis ouvrez au cas par cas. Conservez une zone de services (impression, passerelles visioconférence, mises à jour) accessible via des règles explicites plutôt que des accès larges.
Contrôles d’identité et d’accès
L’efficacité d’un Wi‑Fi d’entreprise repose sur l’authentification et l’autorisation contextuelle : qui se connecte, avec quel appareil, à quelles ressources ?
Salariés : 802.1X, RADIUS et certificats
Adossez le RADIUS à votre annuaire d’entreprise et, si possible, déployez des certificats par appareil. Les groupes d’utilisateurs (ou attributs RADIUS) peuvent piloter le VLAN, l’application de politiques et le niveau d’accès. Les appareils gérés par MDM bénéficient d’un provisionnement automatique (profil Wi‑Fi, certificats, règles réseau), réduisant les erreurs manuelles et facilitant la révocation.
Invités : sponsorisation et durée contrôlée
Le portail captif doit rester sobre et clair, demander le minimum de données nécessaires, et fournir des accès limités dans le temps. La sponsorisation par un salarié pour activer un compte invité temporaire améliore la traçabilité. Pour des évènements, la génération de lots de codes à usage unique évite les partages non contrôlés.
BYOD, IoT et terminaux spéciaux
Les appareils personnels (BYOD) peuvent rejoindre un SSID dédié, authentifiés via 802.1X avec des politiques plus restrictives, ou via un portail renforcé. Les objets connectés ou équipements ne supportant pas 802.1X doivent être confinés dans un VLAN isolé avec des règles de sortie minimales et des adresses IP contrôlées. Évitez d’exposer ces appareils au réseau salariés.
Chiffrement et configuration radio
Le volet radio conditionne la robustesse et la qualité d’expérience. Une configuration attentive limite les vecteurs d’attaque opportunistes et améliore la stabilité.
Standards et paramètres clés
Activez WPA3 lorsque pris en charge par votre parc ; maintenez un mode de compatibilité WPA2 si nécessaire pendant une phase transitoire. Désactivez WPS. Choisissez des mots de passe forts pour les PSK résiduels (SSID IoT/visiteurs sans 802.1X), et renouvelez‑les régulièrement. Évitez de multiplier les SSID : chaque SSID ajoute de la charge radio, privilégiez deux à trois SSID clairement distincts (salariés, invités, IoT).
Planification radio et canaux
Optimisez la puissance d’émission pour limiter les interférences, sélectionnez des canaux non chevauchants, et, si possible, exploitez les bandes 5 GHz et 6 GHz pour désengorger le 2,4 GHz. Répartissez les clients sur les bandes adaptées à leurs capacités et usages. Une cartographie radio et des mesures sur site aident à ajuster le plan de canaux.
Journalisation, supervision et réponse aux incidents
La visibilité est indispensable pour détecter et traiter les anomalies. Centralisez les journaux RADIUS, les connexions portail captif et les événements des points d’accès vers une plateforme de collecte. Définissez des seuils et alertes (pics d’échecs d’authentification, anomalies de latence, changements de configuration). En cas d’incident, isolez rapidement un appareil en révoquant son certificat ou en le plaçant dans un VLAN de quarantaine, le temps d’un diagnostic.
Des revues périodiques permettent d’ajuster les durées de conservation des journaux, les politiques d’accès invité et les règles inter‑VLAN, selon l’évolution des usages et des contraintes réglementaires de votre secteur.
Politiques d’usage et cadre organisationnel
Une politique claire évite les zones grises : ce qui est autorisé, ce qui ne l’est pas, et les responsabilités de chacun. Informez les utilisateurs que les logs techniques existent pour des besoins opérationnels et de sécurité. Sur le portail invité, limitez la collecte au strict nécessaire, indiquez la durée de conservation et le contact en cas de demande d’accès ou de suppression. Vérifiez l’adéquation de ces pratiques avec les obligations applicables à votre organisation.
Checklist de déploiement
- Définir les profils : salariés, invités, BYOD, IoT ; lister les besoins d’accès et les flux autorisés.
- Concevoir les SSID et VLAN ; prévoir l’isolation client et des politiques inter‑VLAN par défaut restrictives.
- Choisir le mode d’authentification : 802.1X (EAP‑TLS recommandé), RADIUS adossé à l’annuaire ; plan de provisionnement MDM.
- Préparer le portail captif invité : charte, durée, sponsorisation, renouvellement et traçabilité minimale.
- Configurer la sécurité radio : WPA3/WPA2, désactivation WPS, plan de canaux, puissance, bandes 5/6 GHz selon le parc.
- Mettre en place la journalisation centralisée et des alertes ; documenter les procédures d’isolement et de révocation.
- Tester sur site : authentification, bascule VLAN, qualité radio, accès aux services autorisés, blocage des accès internes invités.
- Former les équipes support : guides de dépannage, messages portail clairs, procédures de création d’accès invités.
- Planifier les revues périodiques : rotation des secrets, audits de règles, ajustements de rétention des journaux.
Erreurs fréquentes à éviter
- Un seul SSID pour tout le monde : évitez de mélanger invités, IoT et salariés.
- PSK partagé inchangé : les mots de passe statiques et publics se diffusent rapidement.
- Absence de segmentation : un invité ne doit jamais atteindre des systèmes internes.
- Pas de logs ni d’alertes : sans visibilité, la détection d’incidents devient aléatoire.
- Trop de SSID : au‑delà de 2–3, l’overhead dégrade l’expérience.
À retenir et prochaines étapes
Pour sécuriser accès wifi entreprise salariés et visiteurs, séparez clairement les usages, authentifiez finement les collaborateurs, isolez strictement les invités et limitez les flux à l’essentiel. La combinaison 802.1X, segmentation inter‑VLAN, portail invité sobre, chiffrement à jour et journalisation centralisée offre une base solide et évolutive.
Démarrez par un cadrage simple : profils, SSID/VLAN, méthodes d’authentification, puis itérez avec des mesures de terrain et des revues régulières. Cette approche pragmatique permet d’améliorer la sécurité sans sacrifier l’expérience utilisateur ni la capacité d’exploitation.