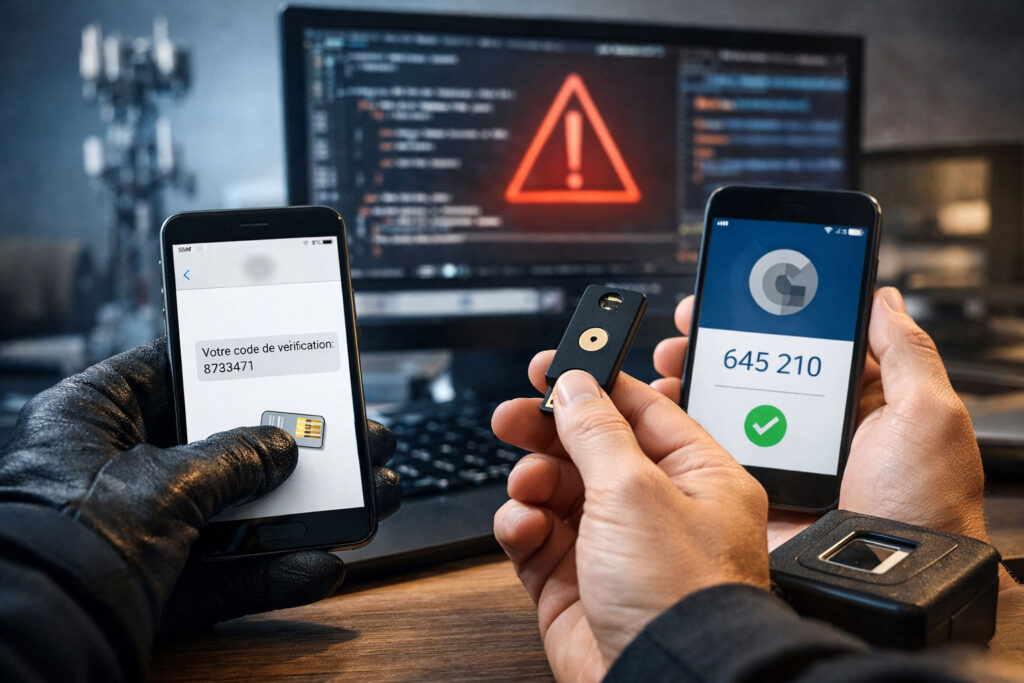
Vous avez activé la double authentification sur vos outils professionnels, votre équipe reçoit un code par SMS à chaque connexion, et vous vous dites que c’est réglé. Sauf que ce n’est pas tout à fait vrai. Le MFA par SMS — que des millions d’entreprises utilisent encore comme bouclier principal — est devenu, presque discrètement, l’un des maillons les plus fragiles de votre sécurité numérique. Pas parce que l’idée est mauvaise. Parce que les techniques pour le contourner sont aujourd’hui à la portée de n’importe quel attaquant un peu motivé.
Dans cet article, on va voir ensemble pourquoi le SMS ne suffit plus, comment les pirates exploitent concrètement cette faille, et surtout quelles alternatives MFA robustes vous pouvez déployer dans une PME, sans budget démesuré ni compétences techniques avancées.
L’article en bref
Ce que vous allez retenir
- Le MFA par SMS reste vulnérable à des attaques accessibles, même aux pirates peu expérimentés
- Deux techniques principales permettent de le contourner : le SIM swapping et l’interception SS7
- Des alternatives plus solides existent et sont simples à déployer en PME
- Le choix de la bonne méthode dépend de votre profil d’entreprise et de votre niveau de risque
- Migrer vers une solution plus robuste ne demande ni budget énorme, ni transformation technique majeure
Le MFA, c’est quoi exactement — et pourquoi c’est devenu indispensable
Le MFA (Multi-Factor Authentication, ou authentification multi-facteurs) repose sur un principe simple : pour accéder à un compte, l’utilisateur doit prouver son identité via au moins deux éléments distincts. En général, quelque chose qu’il connaît (son mot de passe), quelque chose qu’il possède (son téléphone, une clé physique) ou quelque chose qu’il est (son empreinte digitale, son visage).
Ce principe a transformé la sécurité des accès numériques en entreprise. Un mot de passe seul, même fort, peut être volé via une fuite de données, un phishing ou un keylogger sans que l’utilisateur s’en aperçoive. Avec le MFA, le pirate qui récupère votre mot de passe se retrouve bloqué au second facteur. C’est pour ça que le MFA est aujourd’hui considéré comme la mesure de sécurité la plus efficace pour protéger les comptes en ligne — bien devant les antivirus ou les pare-feux seuls.
Pour les PME particulièrement, l’enjeu est critique. Elles sont souvent moins bien protégées que les grandes entreprises, et donc des cibles de choix pour des attaques automatisées qui testent des milliers de comptes à la fois. Activer le MFA, c’est rendre ces attaques pratiquement inopérantes… à condition de choisir le bon second facteur.
SMS comme second facteur : comment ça marche… et où ça coince
Le fonctionnement est connu de tous : vous saisissez votre mot de passe, et dans la foulée, vous recevez un code OTP (One-Time Password) par SMS sur votre téléphone. Vous entrez ce code, et vous accédez à votre compte. Simple, intuitif, disponible sur n’importe quel mobile sans installation particulière. C’est précisément pourquoi cette méthode s’est imposée comme standard dans la plupart des entreprises.
Mais au-delà de la praticité, le SMS présente des limites structurelles importantes. Perte ou vol du téléphone, mauvaise couverture réseau au mauvais moment, numéro de mobile non sécurisé partagé entre usage pro et perso… Ces risques sont réels, mais ils restent gérables. Ce qui l’est moins, c’est la façon dont le réseau téléphonique lui-même peut être exploité pour intercepter ou détourner vos SMS — sans que vous ne vous en rendiez jamais compte.
SIM swapping et attaques SS7 : les deux techniques qui rendent le SMS dangereux
C’est ici que le tableau change vraiment. Deux méthodes permettent aujourd’hui à un attaquant de récupérer les SMS destinés à votre téléphone, sans y toucher physiquement.
Le SIM swapping est la plus connue. L’attaquant contacte votre opérateur mobile en se faisant passer pour vous, avec quelques informations personnelles récupérées sur les réseaux sociaux ou via un phishing préalable. Il demande le transfert de votre numéro vers une nouvelle SIM qu’il contrôle. Une fois ce transfert effectué, tous vos SMS — y compris vos codes MFA — arrivent sur son téléphone. Résultat : il peut se connecter à vos outils professionnels, réinitialiser des mots de passe, vider des comptes bancaires. Et vous, vous ne recevez plus rien. Souvent, la première alerte, c’est la perte de signal sur votre téléphone.
L’attaque SS7 est encore plus insidieuse. SS7 est le protocole mondial qui gère le routage des appels et des SMS entre les opérateurs depuis les années 1970. Il comporte des failles de sécurité profondes, jamais vraiment corrigées. Des attaquants disposant d’un accès à ce réseau — via des équipements achetés sur le dark web ou des complicités chez des opérateurs mal sécurisés — peuvent intercepter les SMS de n’importe quel numéro, en temps réel, à distance, sans aucune interaction avec la victime. Pas de social engineering, pas d’alerte.
Ces attaques ne sont plus réservées aux grandes entreprises ou aux personnalités publiques. Des services de SIM swapping « à la demande » circulent pour quelques centaines d’euros. Pour un compte professionnel avec accès à des données sensibles ou à de la trésorerie, le retour sur investissement pour un attaquant est évident.
Les alternatives au SMS : comparatif des méthodes vraiment fiables
Bonne nouvelle : il existe aujourd’hui plusieurs solutions matures, testées et adaptées aux PME. Voici comment elles se comparent sur les critères qui comptent vraiment.
| Méthode | Niveau de sécurité | Facilité de déploiement | Coût | Adapté à |
|---|---|---|---|---|
| SMS (OTP) | Faible | Très facile | Gratuit | À éviter pour les comptes sensibles |
| Application d’authentification (Authenticator) | Bon | Facile | Gratuit | PME, TPE, indépendants |
| Authentification push (Duo, etc.) | Bon | Moyen | Payant | PME avec équipes distantes |
| Clé de sécurité physique (YubiKey, FIDO2) | Très élevé | Moyen | 25–60 € / clé | Comptes critiques, secteurs sensibles |
| Passkeys | Très élevé | Facile (si supporté) | Gratuit | Utilisateurs sur Apple, Google, Microsoft |
Les applications d’authentification comme Microsoft Authenticator, Google Authenticator ou Authy génèrent des codes OTP directement sur le téléphone, sans passer par le réseau téléphonique. Aucun SMS interceptable. C’est la première alternative à mettre en place pour la grande majorité des PME.
Les clés physiques FIDO2 (comme YubiKey) représentent le niveau de protection le plus élevé disponible aujourd’hui. Elles fonctionnent sur le principe de la cryptographie asymétrique : sans la clé physique branchée, aucun accès possible. Idéales pour les dirigeants, les comptables, ou toute personne avec accès à des données critiques.
Les passkeys sont la technologie la plus récente. Elles permettent de s’authentifier via biométrie (empreinte, Face ID) sans mot de passe ni code. Déjà supportées par Microsoft, Apple, Google et un nombre croissant d’outils SaaS, elles représentent l’avenir de l’authentification professionnelle.
Quelle méthode choisir selon votre profil d’entreprise
Il n’existe pas de solution universelle. Le choix dépend de votre contexte, de vos équipes et de votre niveau d’exposition.
Vous êtes indépendant ou dirigeant d’une très petite structure ? Commencez par Microsoft Authenticator ou Google Authenticator sur vos comptes critiques : messagerie professionnelle, outils cloud, plateforme bancaire. C’est gratuit, rapide à configurer et significativement plus sûr que le SMS.
Vous gérez une PME avec des équipes en télétravail ou multi-sites ? Une solution comme Duo Security apporte un confort d’usage réel (notification push à valider sur smartphone) tout en offrant un niveau de sécurité supérieur au SMS. Elle s’intègre bien avec Microsoft 365 et Google Workspace.
Vous évoluez dans un secteur à haut risque — santé, finance, juridique, comptabilité — ou vous avez des collaborateurs avec accès à des systèmes très sensibles ? Les clés physiques FIDO2 sont l’investissement le plus cohérent. À 25–60 € par clé, c’est une dépense marginale au regard du risque couvert.
Comment migrer sans perturber vos équipes : les étapes clés
La principale résistance au changement ne vient pas du coût, mais de la peur de perturber le quotidien des collaborateurs. Voici comment l’aborder sereinement.
Étape 1 — Auditez l’existant. Listez tous vos outils connectés et identifiez ceux qui utilisent encore le SMS comme second facteur. Priorisez par niveau de criticité : messagerie, ERP, outils RH, plateforme bancaire.
Étape 2 — Choisissez votre solution et testez-la en interne. Avant tout déploiement, testez la méthode retenue sur vos propres comptes. Identifiez les éventuels blocages techniques ou questions d’usage que vos collaborateurs risquent de rencontrer.
Étape 3 — Formez avant de déployer. Une session de 15 minutes suffit pour expliquer le principe, montrer comment configurer l’application ou la clé, et rassurer sur la procédure en cas de perte d’accès.
Étape 4 — Définissez une procédure de récupération. C’est souvent l’étape oubliée. Que se passe-t-il si un collaborateur perd son téléphone ou sa clé physique ? Générez des codes de secours à l’avance, stockez-les de façon sécurisée, et documentez la procédure clairement.
La quasi-totalité des outils SaaS courants — Microsoft 365, Google Workspace, Slack, Salesforce, Pennylane — supportent nativement les applications d’authentification et les clés FIDO2. La migration technique, dans la majorité des cas, prend moins d’une heure par outil.
Ce qu’il faut retenir avant de sécuriser vos accès
Le SMS a longtemps été un progrès réel par rapport à l’absence de second facteur. Mais les menaces ont évolué plus vite que cette technologie. Aujourd’hui, s’appuyer uniquement sur des codes OTP par SMS pour protéger vos accès professionnels, c’est laisser une porte entrouverte à des attaques qui ne demandent ni génie technique, ni ressources importantes.
Les alternatives — applications d’authentification, clés physiques, passkeys — sont accessibles, éprouvées, et pour la plupart gratuites. La vraie question n’est plus de savoir si vous devriez migrer, mais par quel compte commencer. Commencez par votre messagerie professionnelle. C’est là que tout commence — et que tout peut basculer.
FAQ
Le MFA par SMS est-il vraiment dangereux pour une petite entreprise ? Oui, et les PME sont même des cibles privilégiées. Elles sont souvent moins bien protégées que les grandes entreprises, et les attaquants le savent. Le SIM swapping ne nécessite pas de compétences avancées : des services de transfert de numéro frauduleux circulent pour quelques centaines d’euros sur le dark web. Pour un compte avec accès à de la trésorerie ou à des données clients, le risque est très concret.
Une application d’authentification est-elle difficile à mettre en place ? Non. Des outils comme Microsoft Authenticator ou Google Authenticator s’installent en quelques minutes sur un smartphone. La configuration pour un compte professionnel prend généralement moins de 5 minutes par utilisateur. La plupart des outils SaaS proposent un assistant de configuration guidé pas à pas.
Peut-on se passer complètement de mot de passe avec les nouvelles méthodes ? Oui, c’est précisément l’objectif des passkeys. Cette technologie permet de s’authentifier uniquement via la biométrie (empreinte digitale, Face ID) ou une clé physique, sans mot de passe à retenir ni code à saisir. Elle est déjà supportée par Microsoft, Apple et Google, et se déploie progressivement sur les outils SaaS professionnels.
Que faire si un collaborateur perd son téléphone avec l’application d’authentification ? C’est un scénario à anticiper avant tout déploiement. La plupart des solutions permettent de générer des codes de secours à usage unique au moment de la configuration — à stocker en lieu sûr. Certaines applications comme Authy proposent aussi une synchronisation multi-appareils. L’essentiel est de définir une procédure de récupération claire avant de déployer, pas après.